Vault と Credential
Agent の Tool が使う Credential を保管します。
Agent が本当に役立つのは実際のシステムにつながったときで、そのためには本物の Credential が必要です。一方で、その Credential をモデルのコンテキストに入れることは絶対に避けなければなりません。
Vault は Credential を保管する場所です。Session は、利用できる Vault を指定して開始します。Session の Tool が外部に接続するとき、Subako が一致する Credential を探して呼び出しに付けます。モデルも、モデルを動かすエンジンも、Credential を目にすることはありません。一度追加した Credential は、コンソールでも二度と表示されません。
Vault を作成する
Vault › Vault を作成 で名前を入力します。Workspace の Vault は、その Workspace の誰でも管理できます。
よくある構成は、顧客ごとや環境ごとに Vault を 1 つずつ用意する方法です。Agent のバージョンは同じまま、どの Credential を使うかを Session ごとに指定します。
Credential を追加する
Credential を追加 では、Subako がどの方法でサインインするかを選びます。
| サインイン | 対象 | 入力するもの |
|---|---|---|
| OAuth でサインイン | OAuth で保護された MCP サーバー | その URL。Subako がサーバーのサインインページへ案内し、そこで承認すると Credential を保管します。 |
| Bearer token | 固定のトークンを受け付ける MCP サーバー | その URL とトークン。トークンは Authorization Header として送られます。 |
| HTTP header | Origin にリクエストを送る Function | Origin (Scheme、Host、Port) と、その Origin へのすべてのリクエストに付ける Header。 |
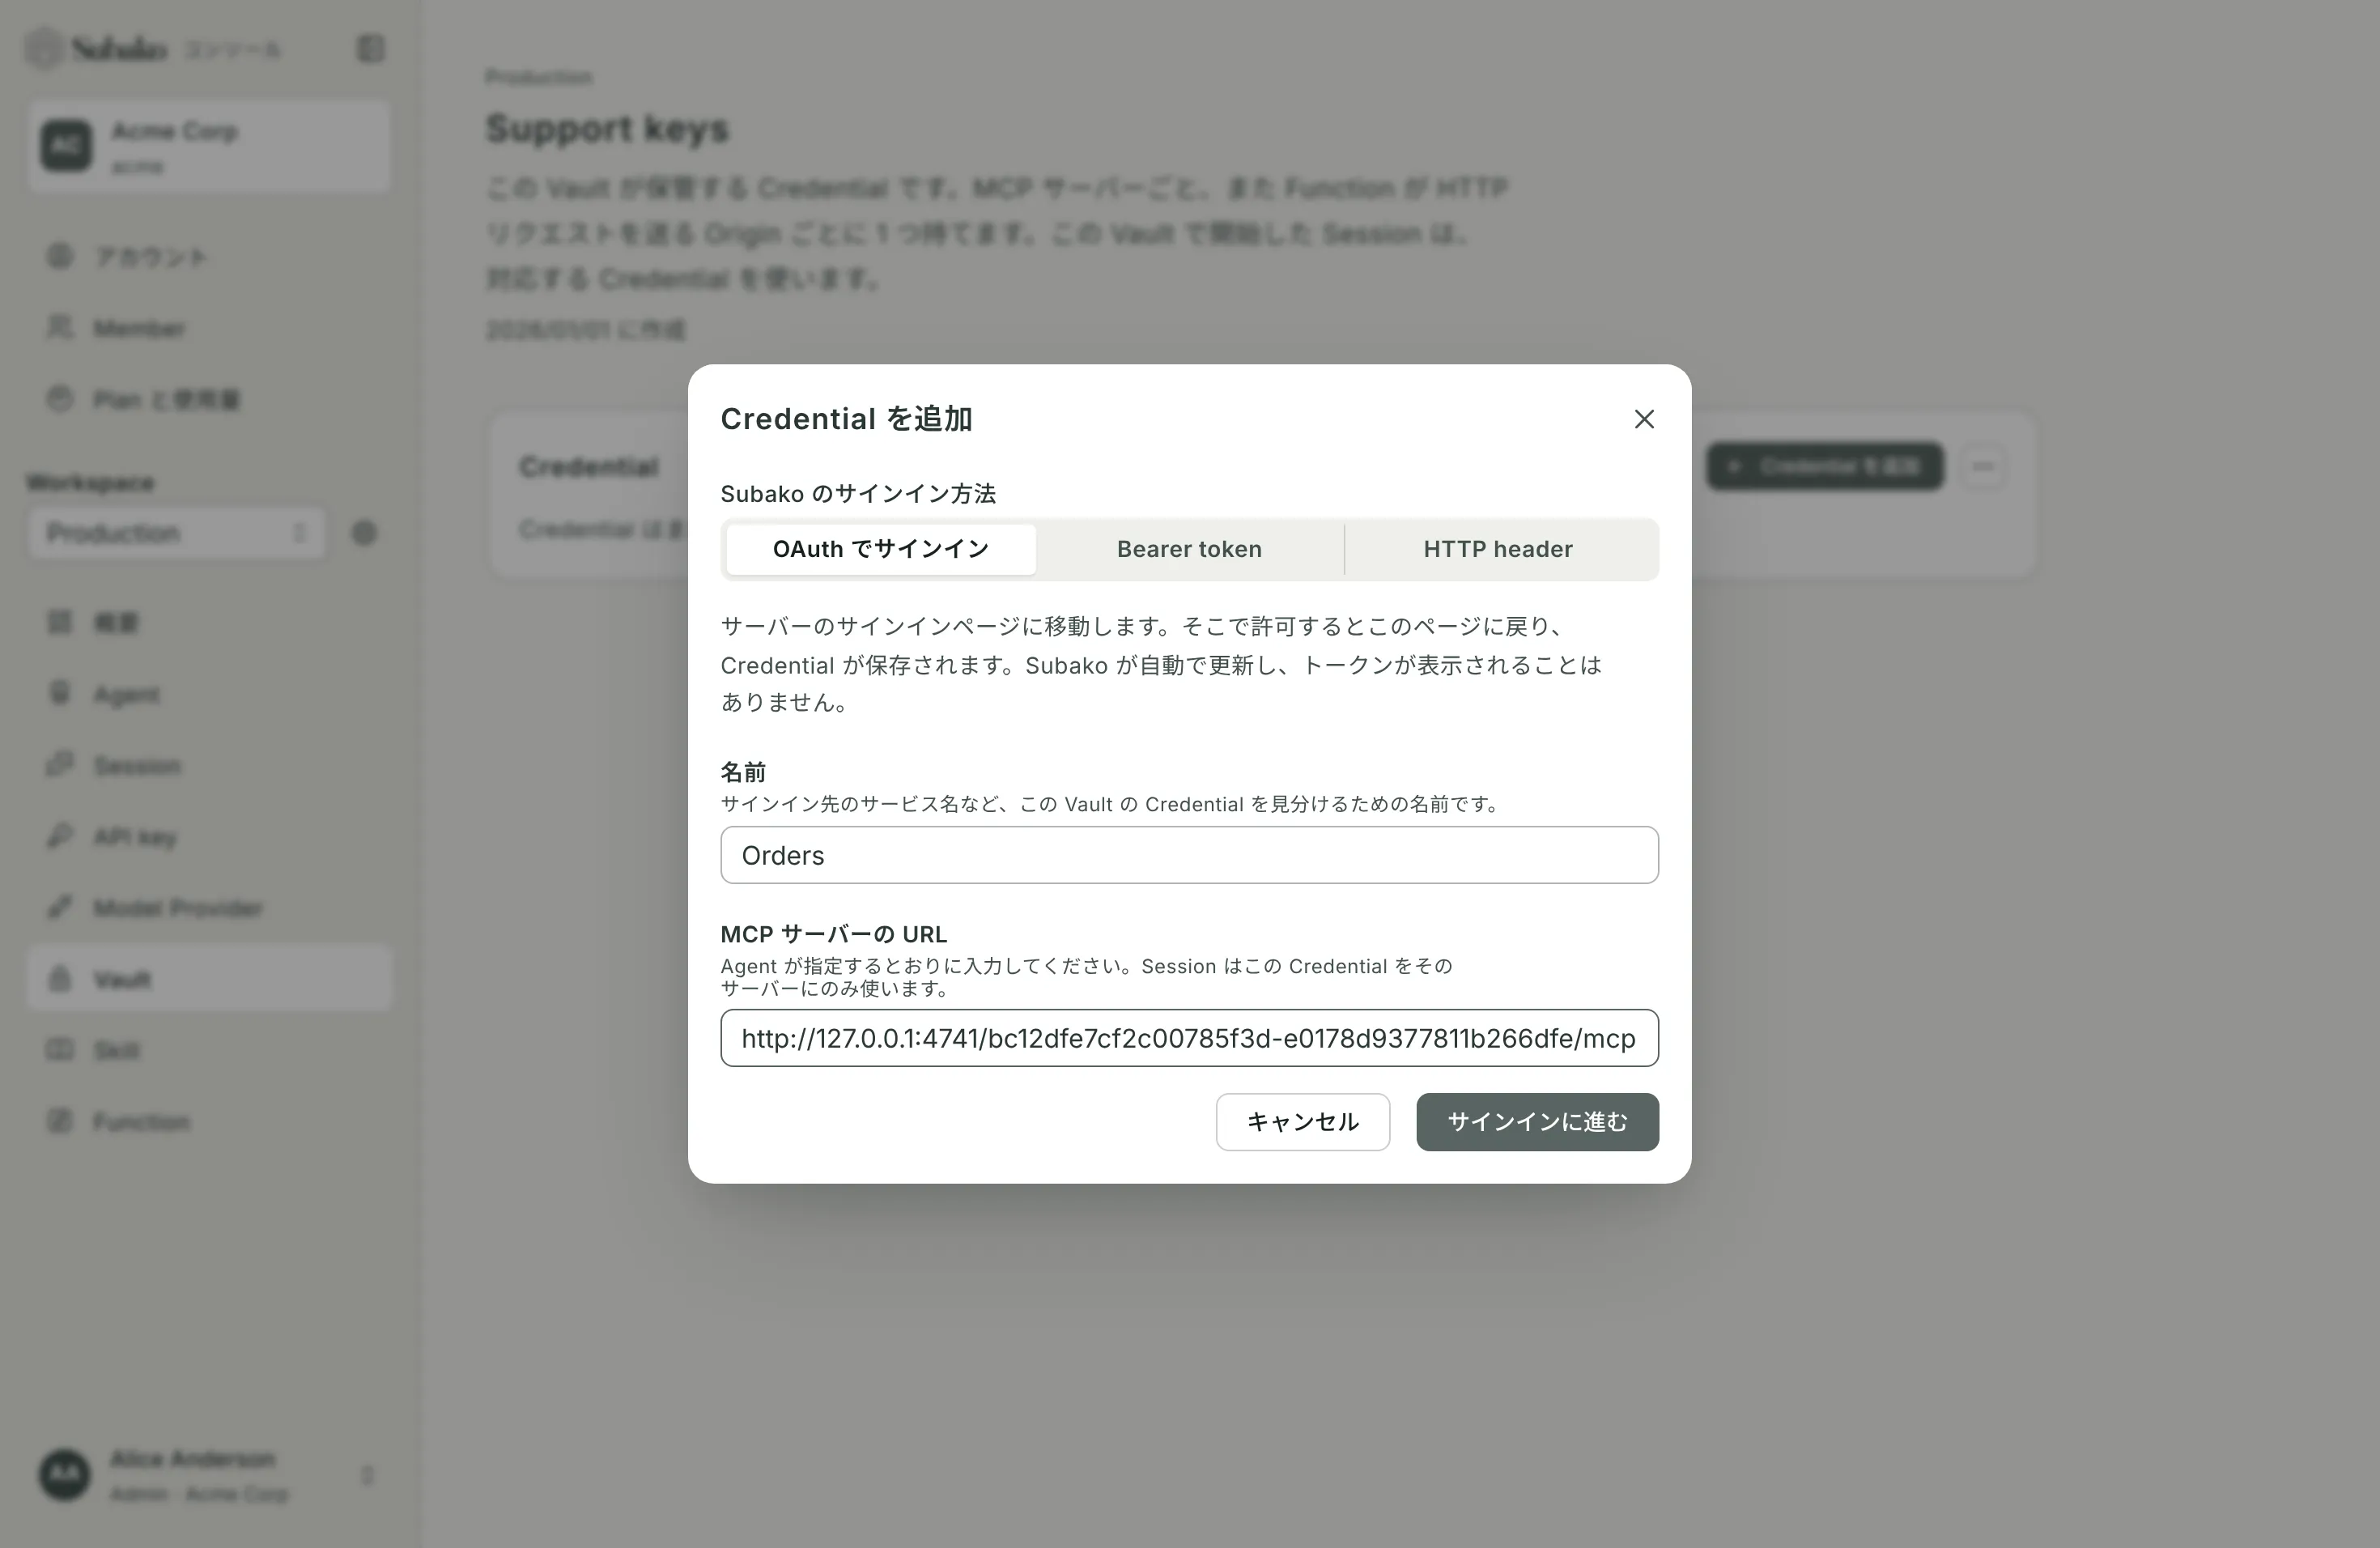
OAuth の場合は、サインインに進む を選ぶとサーバー自身のサインインページに移動します。承認して戻ってくると、サインインしました。Credential が接続されました。 と表示されます。トークンは Subako が自動で更新し、画面に表示されることはありません。
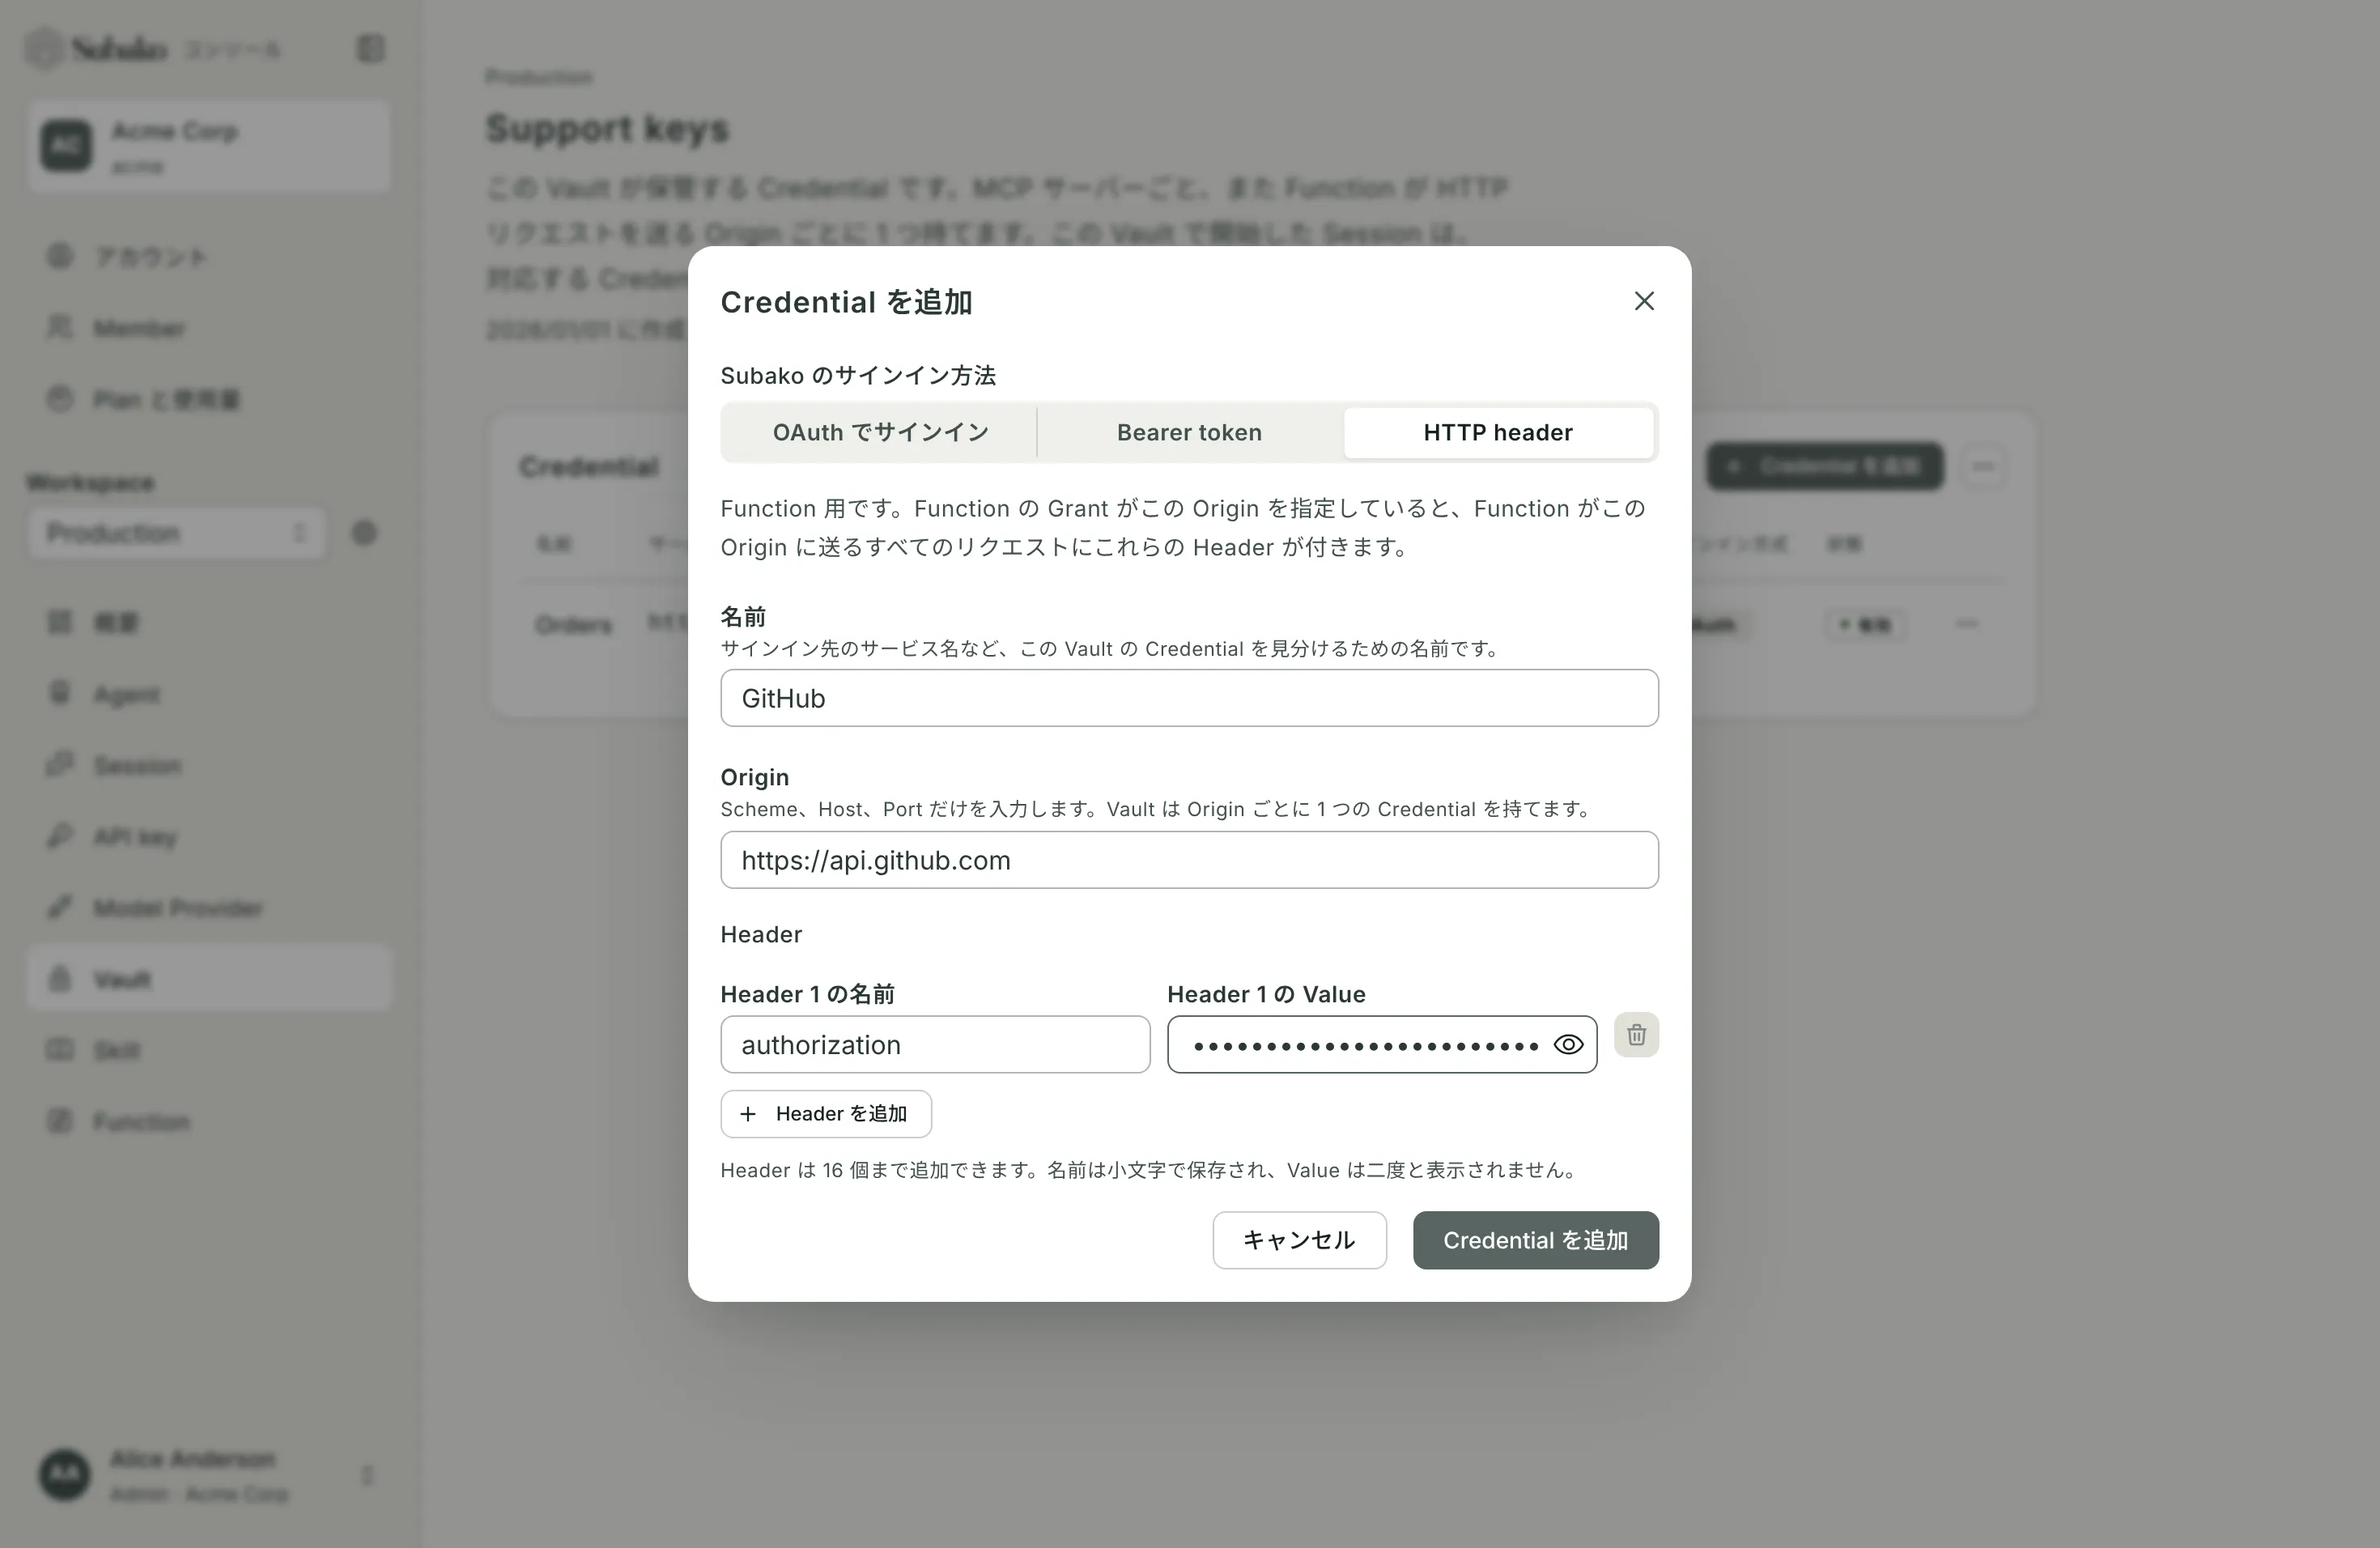
1 つの Vault には、MCP サーバーの URL ごとに 1 つ、Origin ごとに 1 つの Credential を保管できます。URL は、Agent のバージョンで指定したものと完全に一致している必要があります。
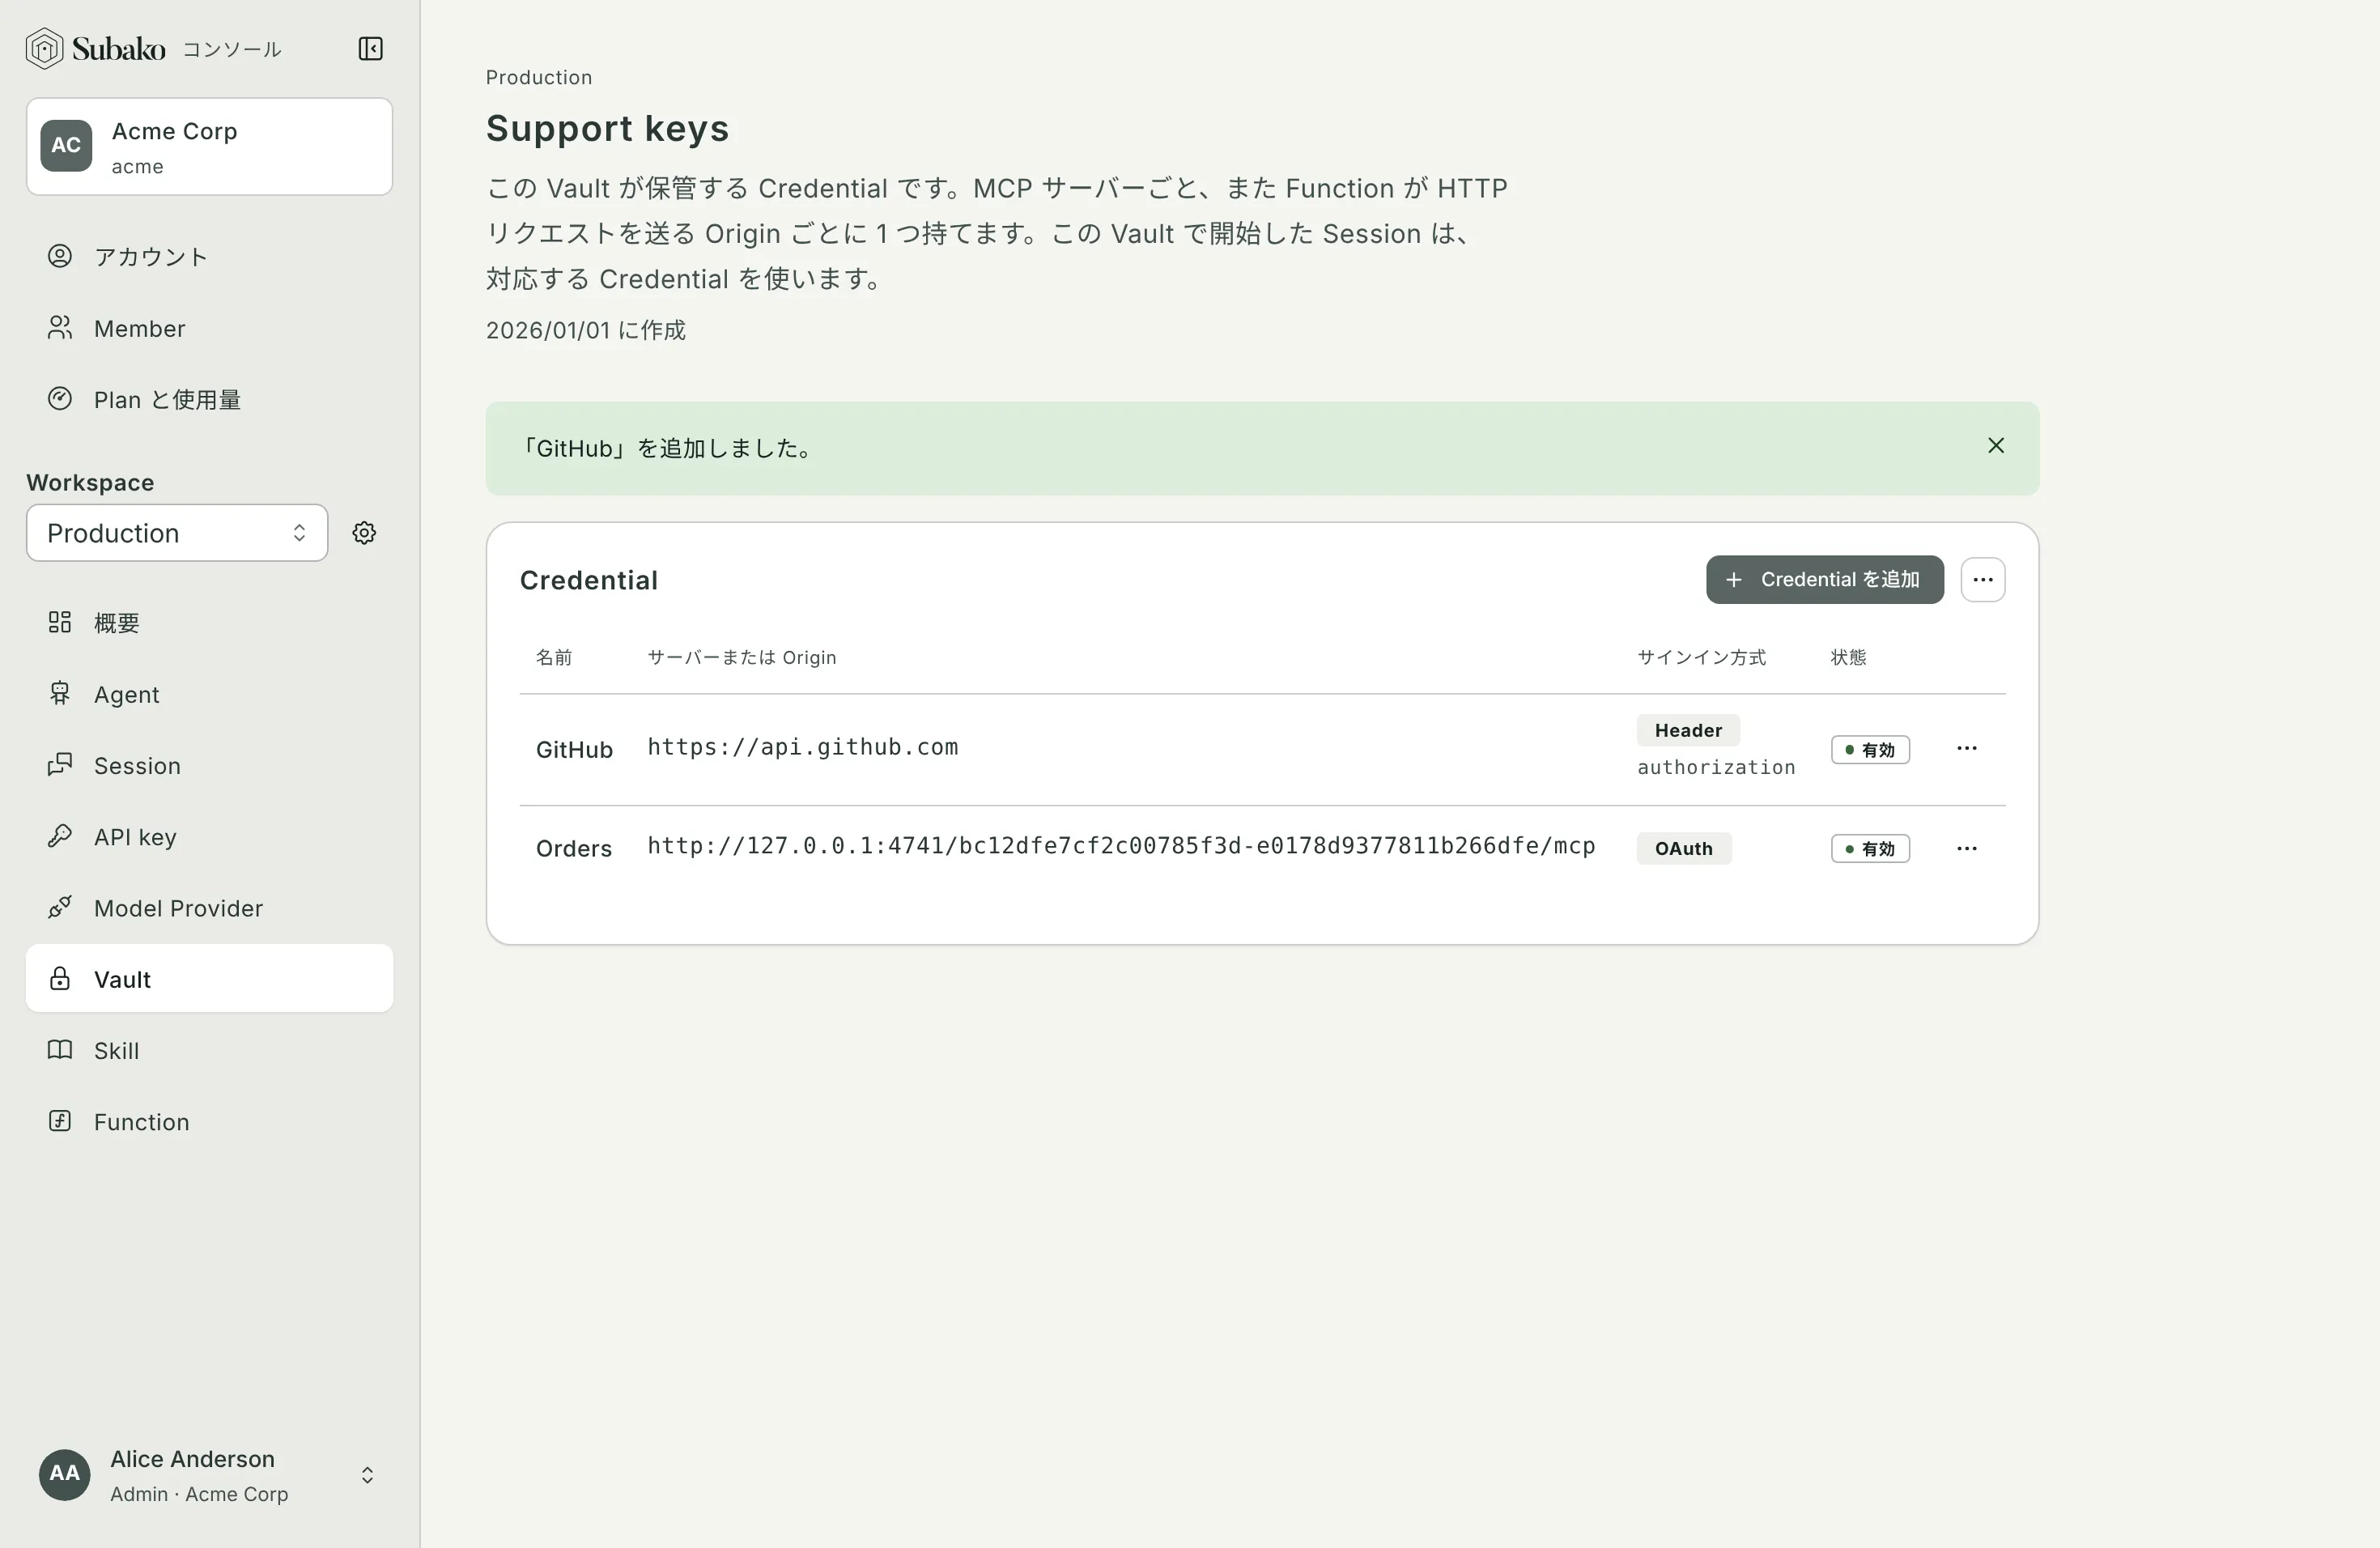
Credential を使える状態に保つ
各 Credential のメニューには、次の項目があります。
- 接続をテスト: その Credential を現在も受け付けるかどうかを MCP サーバーに確認します。
- 再接続: プロバイダーが受け付けなくなり、再接続が必要 と表示された OAuth Credential に使います。もう一度サインインすると、同じ Credential がまた使えるようになります。
- 削除: シークレットを完全に消去し、その URL または Origin を空けて、新しい Credential を追加できるようにします。トークンをローテーションするときは、この方法を使います。
Vault の操作 では、Vault の名前を変更したり、中の Credential ごと Vault を削除したりできます。
呼び出しに使われる Credential
Session の Tool が接続時に使える Credential は、その Session の開始時に指定した Vault にあるものだけです。
- MCP サーバー の呼び出しには、そのサーバーの URL に対応する Credential が付きます。
- Function の HTTP リクエストには、Grant がリクエスト先の Origin を指定している場合に、その Origin の Header が付きます。Header はリクエストが Function を出た後に追加されるので、Function が Header を目にすることはありません。
Session のどの Vault にも一致する Credential がなければ、呼び出しは Credential なしで行われます。Function の Origin に対する Credential を複数の Vault が保管している場合は、どれを使うかを推測せず、その Origin へのリクエストを失敗させます。