Model Provider
Subako のモデルを使うか、自分の Model Provider を接続します。
モデルは Subako が Agent に代わって呼び出すため、Agent のバージョンにはそれぞれ Model Provider とモデルを指定します。Workspace の Model Provider ページには、2 種類の Model Provider が表示されます。
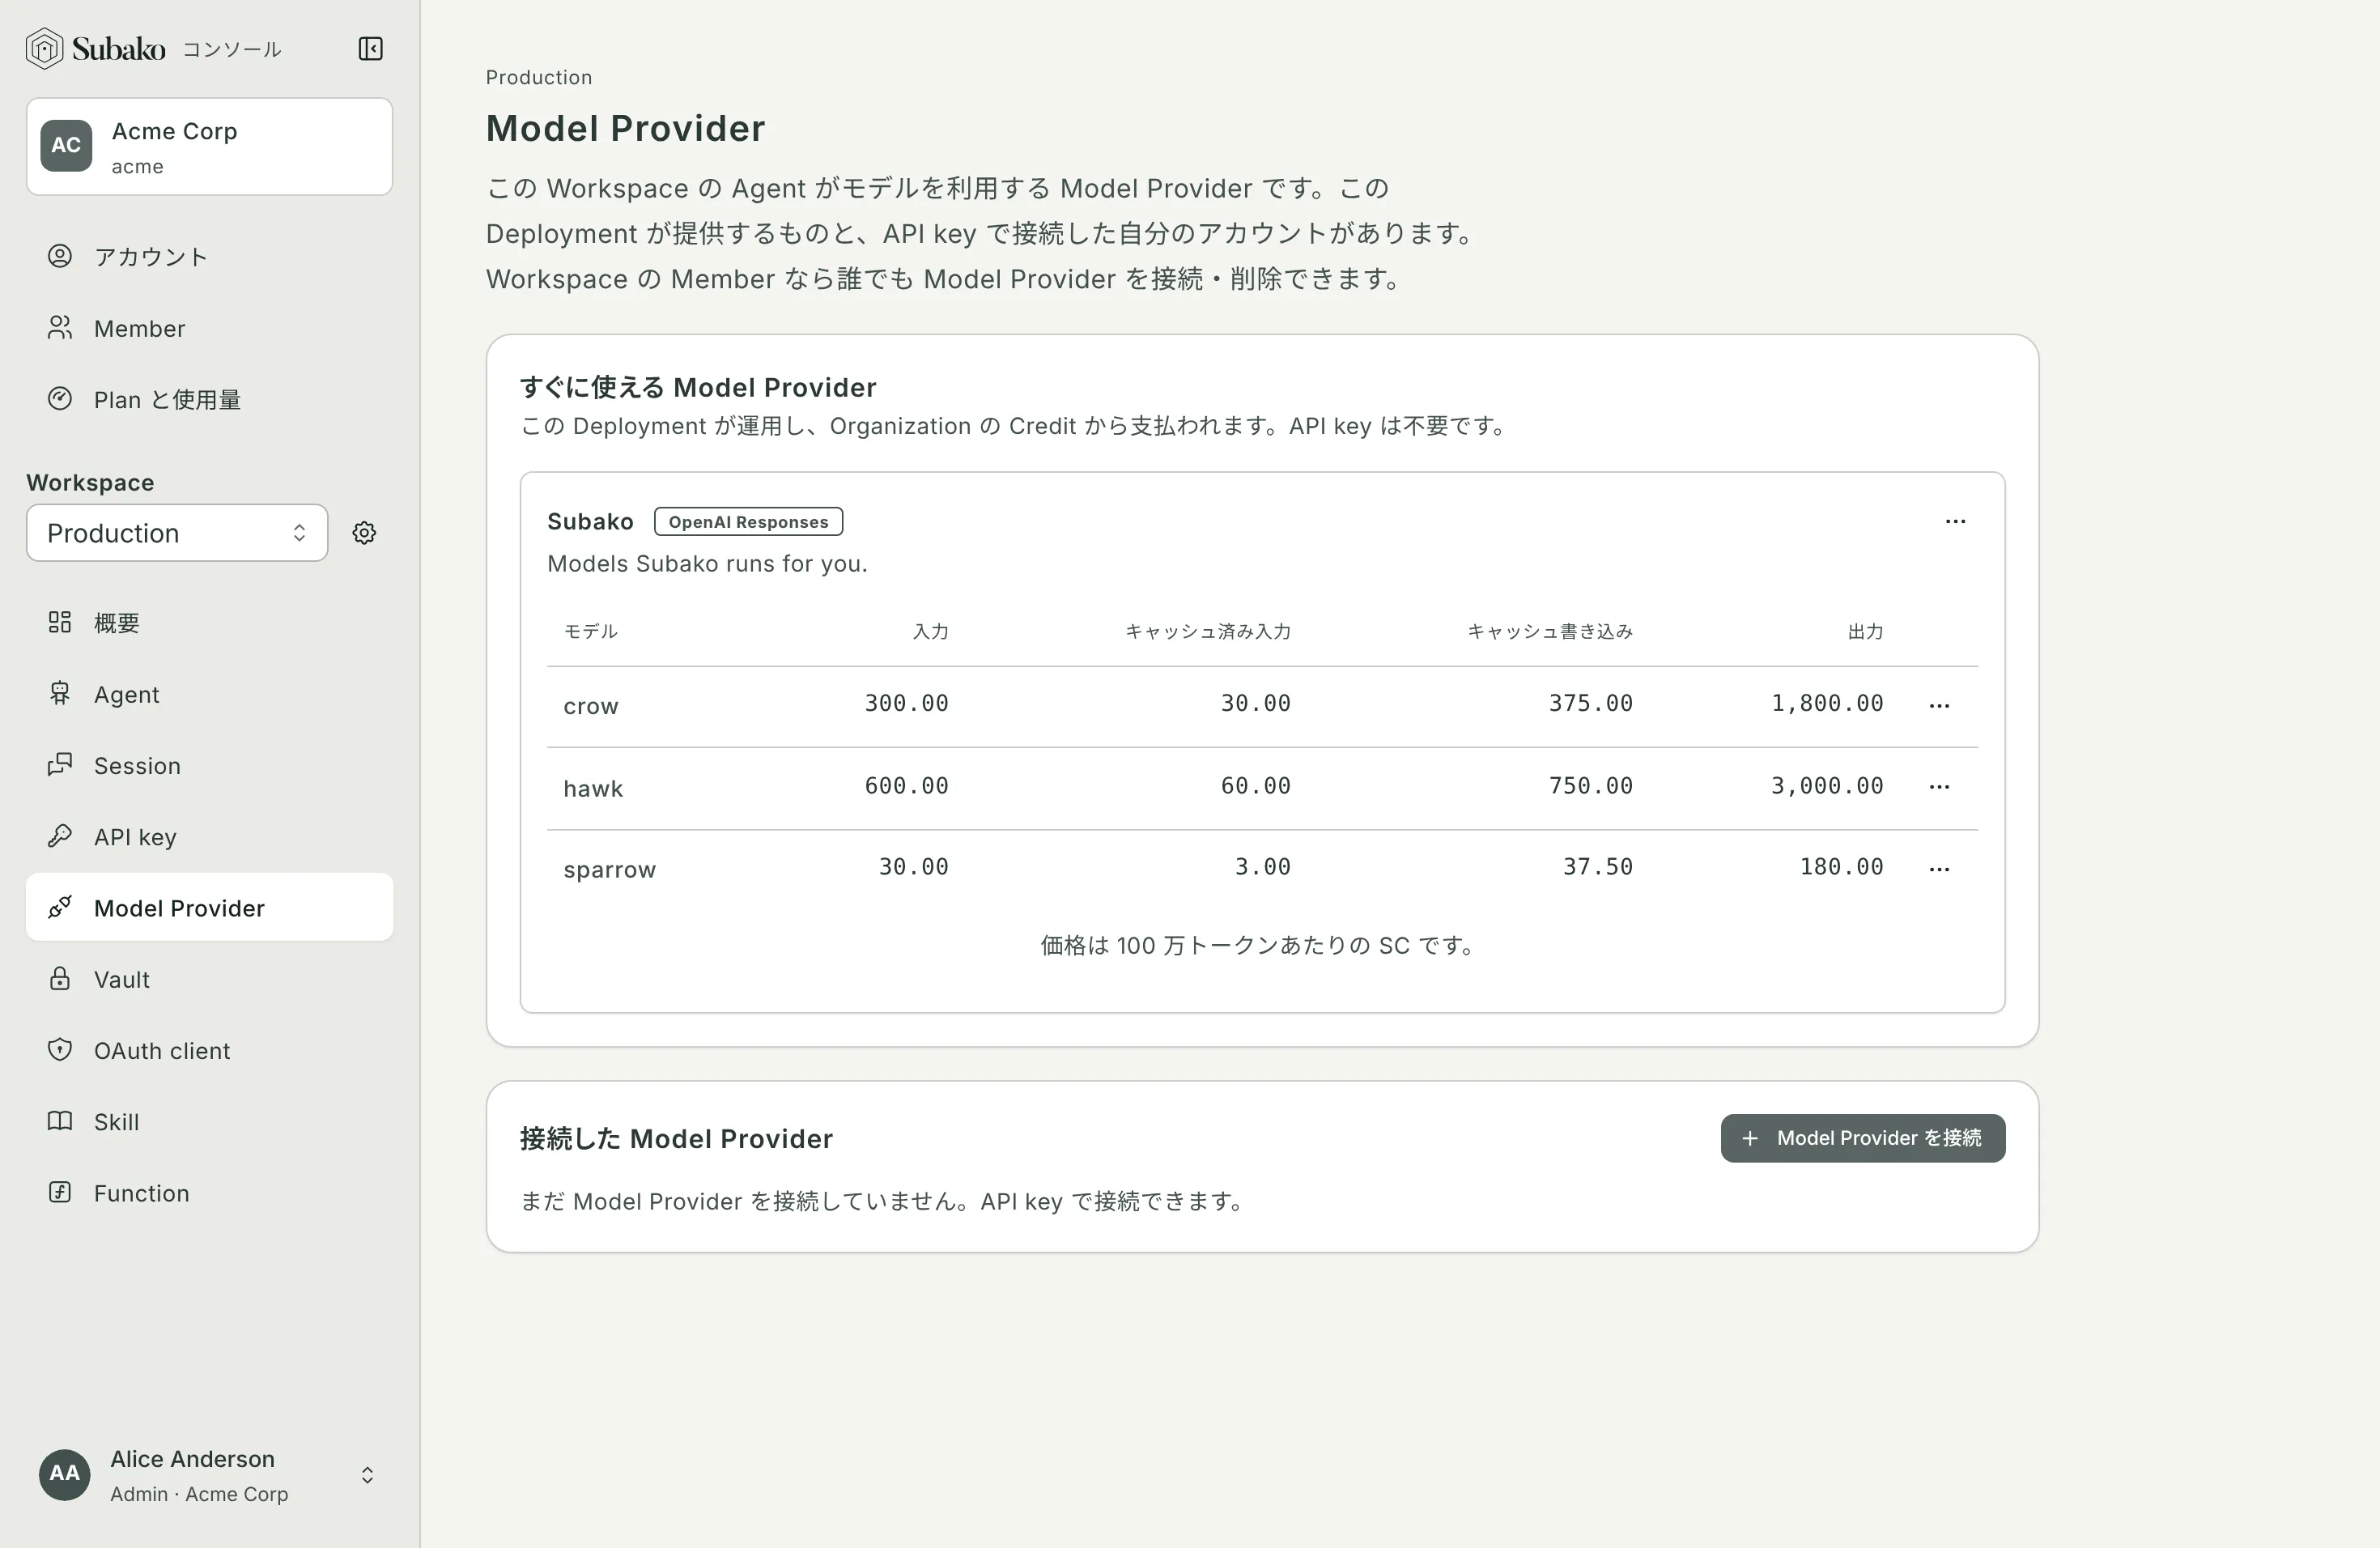
すぐに使える Model Provider
すぐに使える Model Provider に並ぶのは、Subako が運用する Model Provider です。キーは不要で、どの Workspace からも使え、呼び出しの料金は Organization の Credit から支払われます。各モデルには、入力、キャッシュ済み入力、キャッシュ書き込み、出力のそれぞれについて、100 万トークンあたりの価格が SC で表示されます。
Subako Cloud では、OpenAI Responses API に対応した Subako の Model Provider がこれにあたります。
| モデル | 用途 |
|---|---|
sparrow |
単純で大量の Agent タスク |
crow |
日常的なタスク向けに、性能とコストのバランスを取ったモデル |
hawk |
複雑な推論やコーディングのタスク |
価格未設定 と表示されたモデルは、Deployment で価格が設定されるまで使えません。
接続した Model Provider
接続した Model Provider に並ぶのは、キーで接続した自分のアカウントか、Amazon Bedrock なら AWS アカウントの role で、Claude API なら Anthropic organization の federation rule で、OpenAI API なら OpenAI organization の ID プロバイダーで 接続したアカウントです。料金は Model Provider に直接支払うため、そのトークン分の Credit は Subako からは請求されません。Model Provider を接続 では、次の項目を入力します。
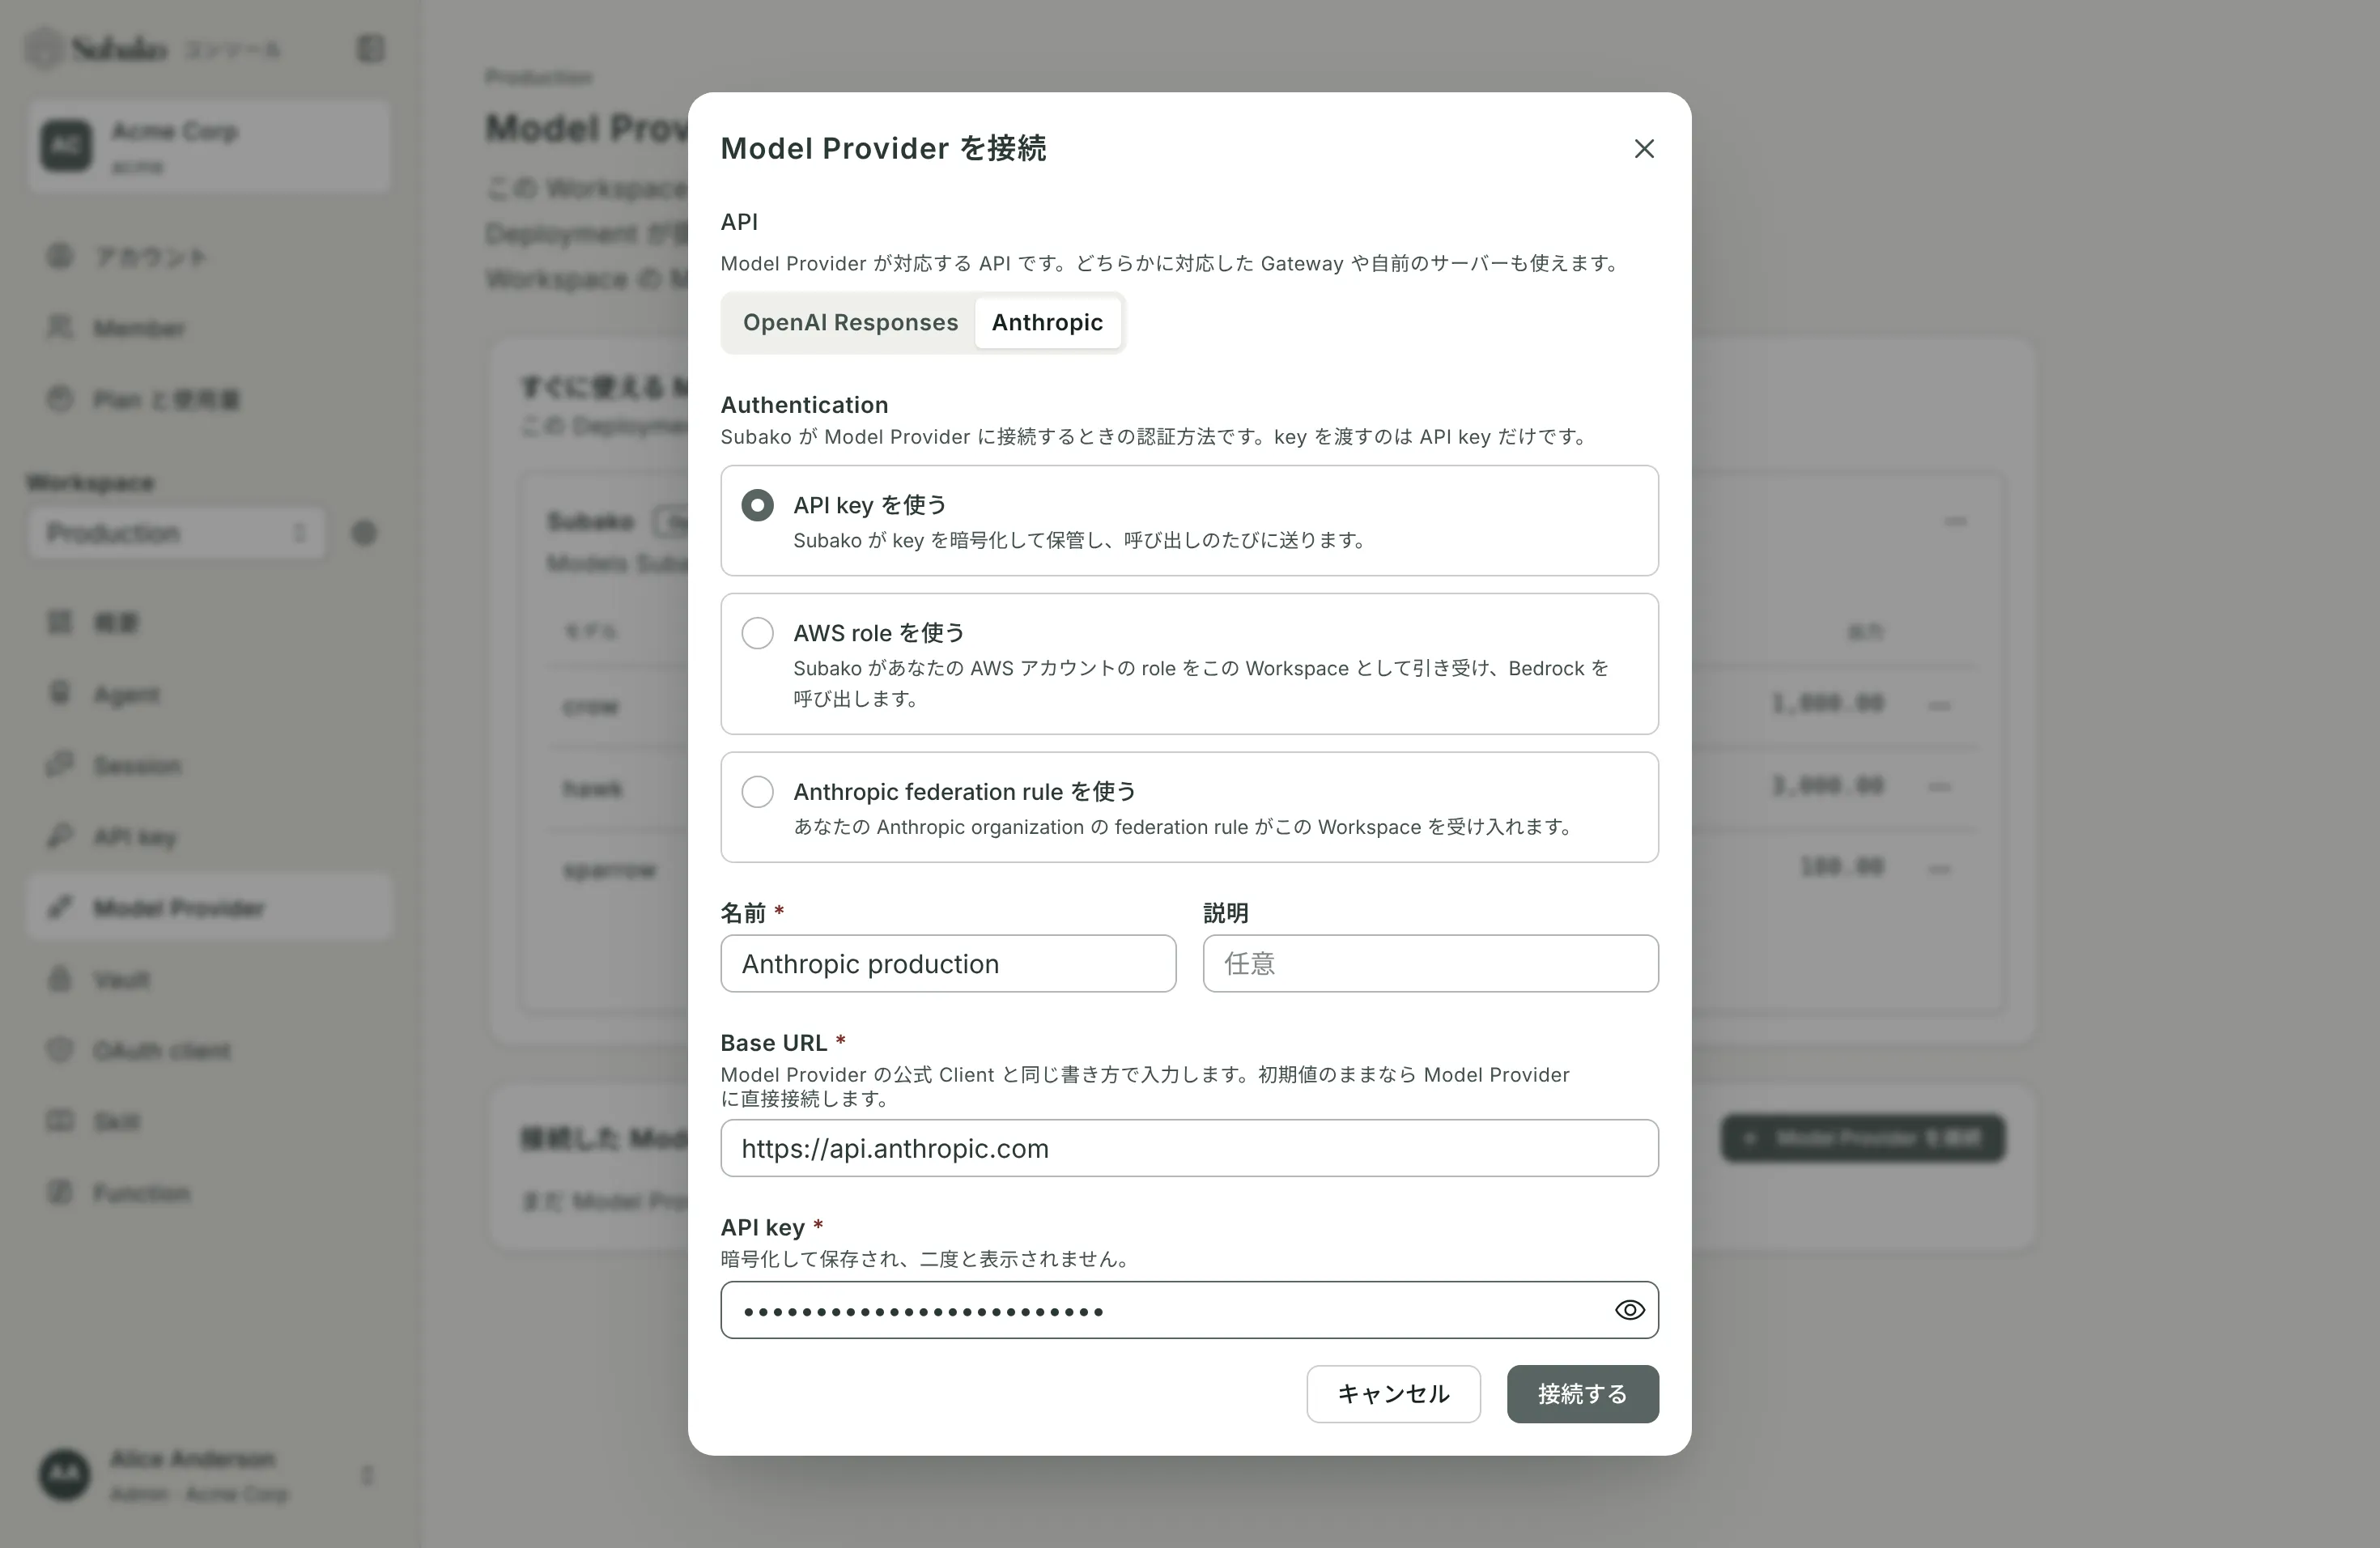
| 項目 | 内容 |
|---|---|
| API | OpenAI Responses または Anthropic。Model Provider が対応している API を選びます。どちらかに対応したゲートウェイや自前のサーバーも使えます。 |
| 名前、説明 | Workspace の Member が見分けるためのものです。 |
| Base URL | Model Provider 公式のクライアントと同じ書き方で指定します。既定値では Model Provider に直接接続します。公開された https のアドレスである必要があります。 |
| Authentication | API key を使う、key なしで Bedrock を使う AWS role を使う、key なしで Claude API を使う Anthropic federation rule を使う、key なしで OpenAI API を使う OpenAI の ID プロバイダーを使う のいずれかを選びます。後の 3 つは、Deployment が workload identity を発行している場合にだけ表示されます。 |
| API key | 暗号化して保存され、以後 Subako が表示することはありません。 |
Model Provider の行のメニューから 詳細 を開き、API key を差し替え を選ぶと、その Model Provider を使う Agent に影響を与えずにキーを入れ替えられます。編集 では、名前や Base URL を変更できます。削除 で Model Provider を削除すると、それを使うよう設定された Agent は、別の Model Provider で公開し直すまで、次のモデルの呼び出しで失敗します。
Amazon Bedrock を AWS role で使う
自分の AWS アカウントの Amazon Bedrock には、key なしで接続することもできます。Subako は OpenID Connect の Issuer で、Workspace ごとに固有の Subject を持っています。あなたのアカウントの role がこの Workspace の Subject を信頼すると、Subako はその role として Bedrock を呼び出します。key を渡す必要はなく、アクセスは自分のアカウント側でいつでも取り消せます。
Model Provider を接続 の Authentication で AWS role を使う を選びます。AWS でこの Workspace を信頼する に、アカウントで信頼すべき値が表示されます。
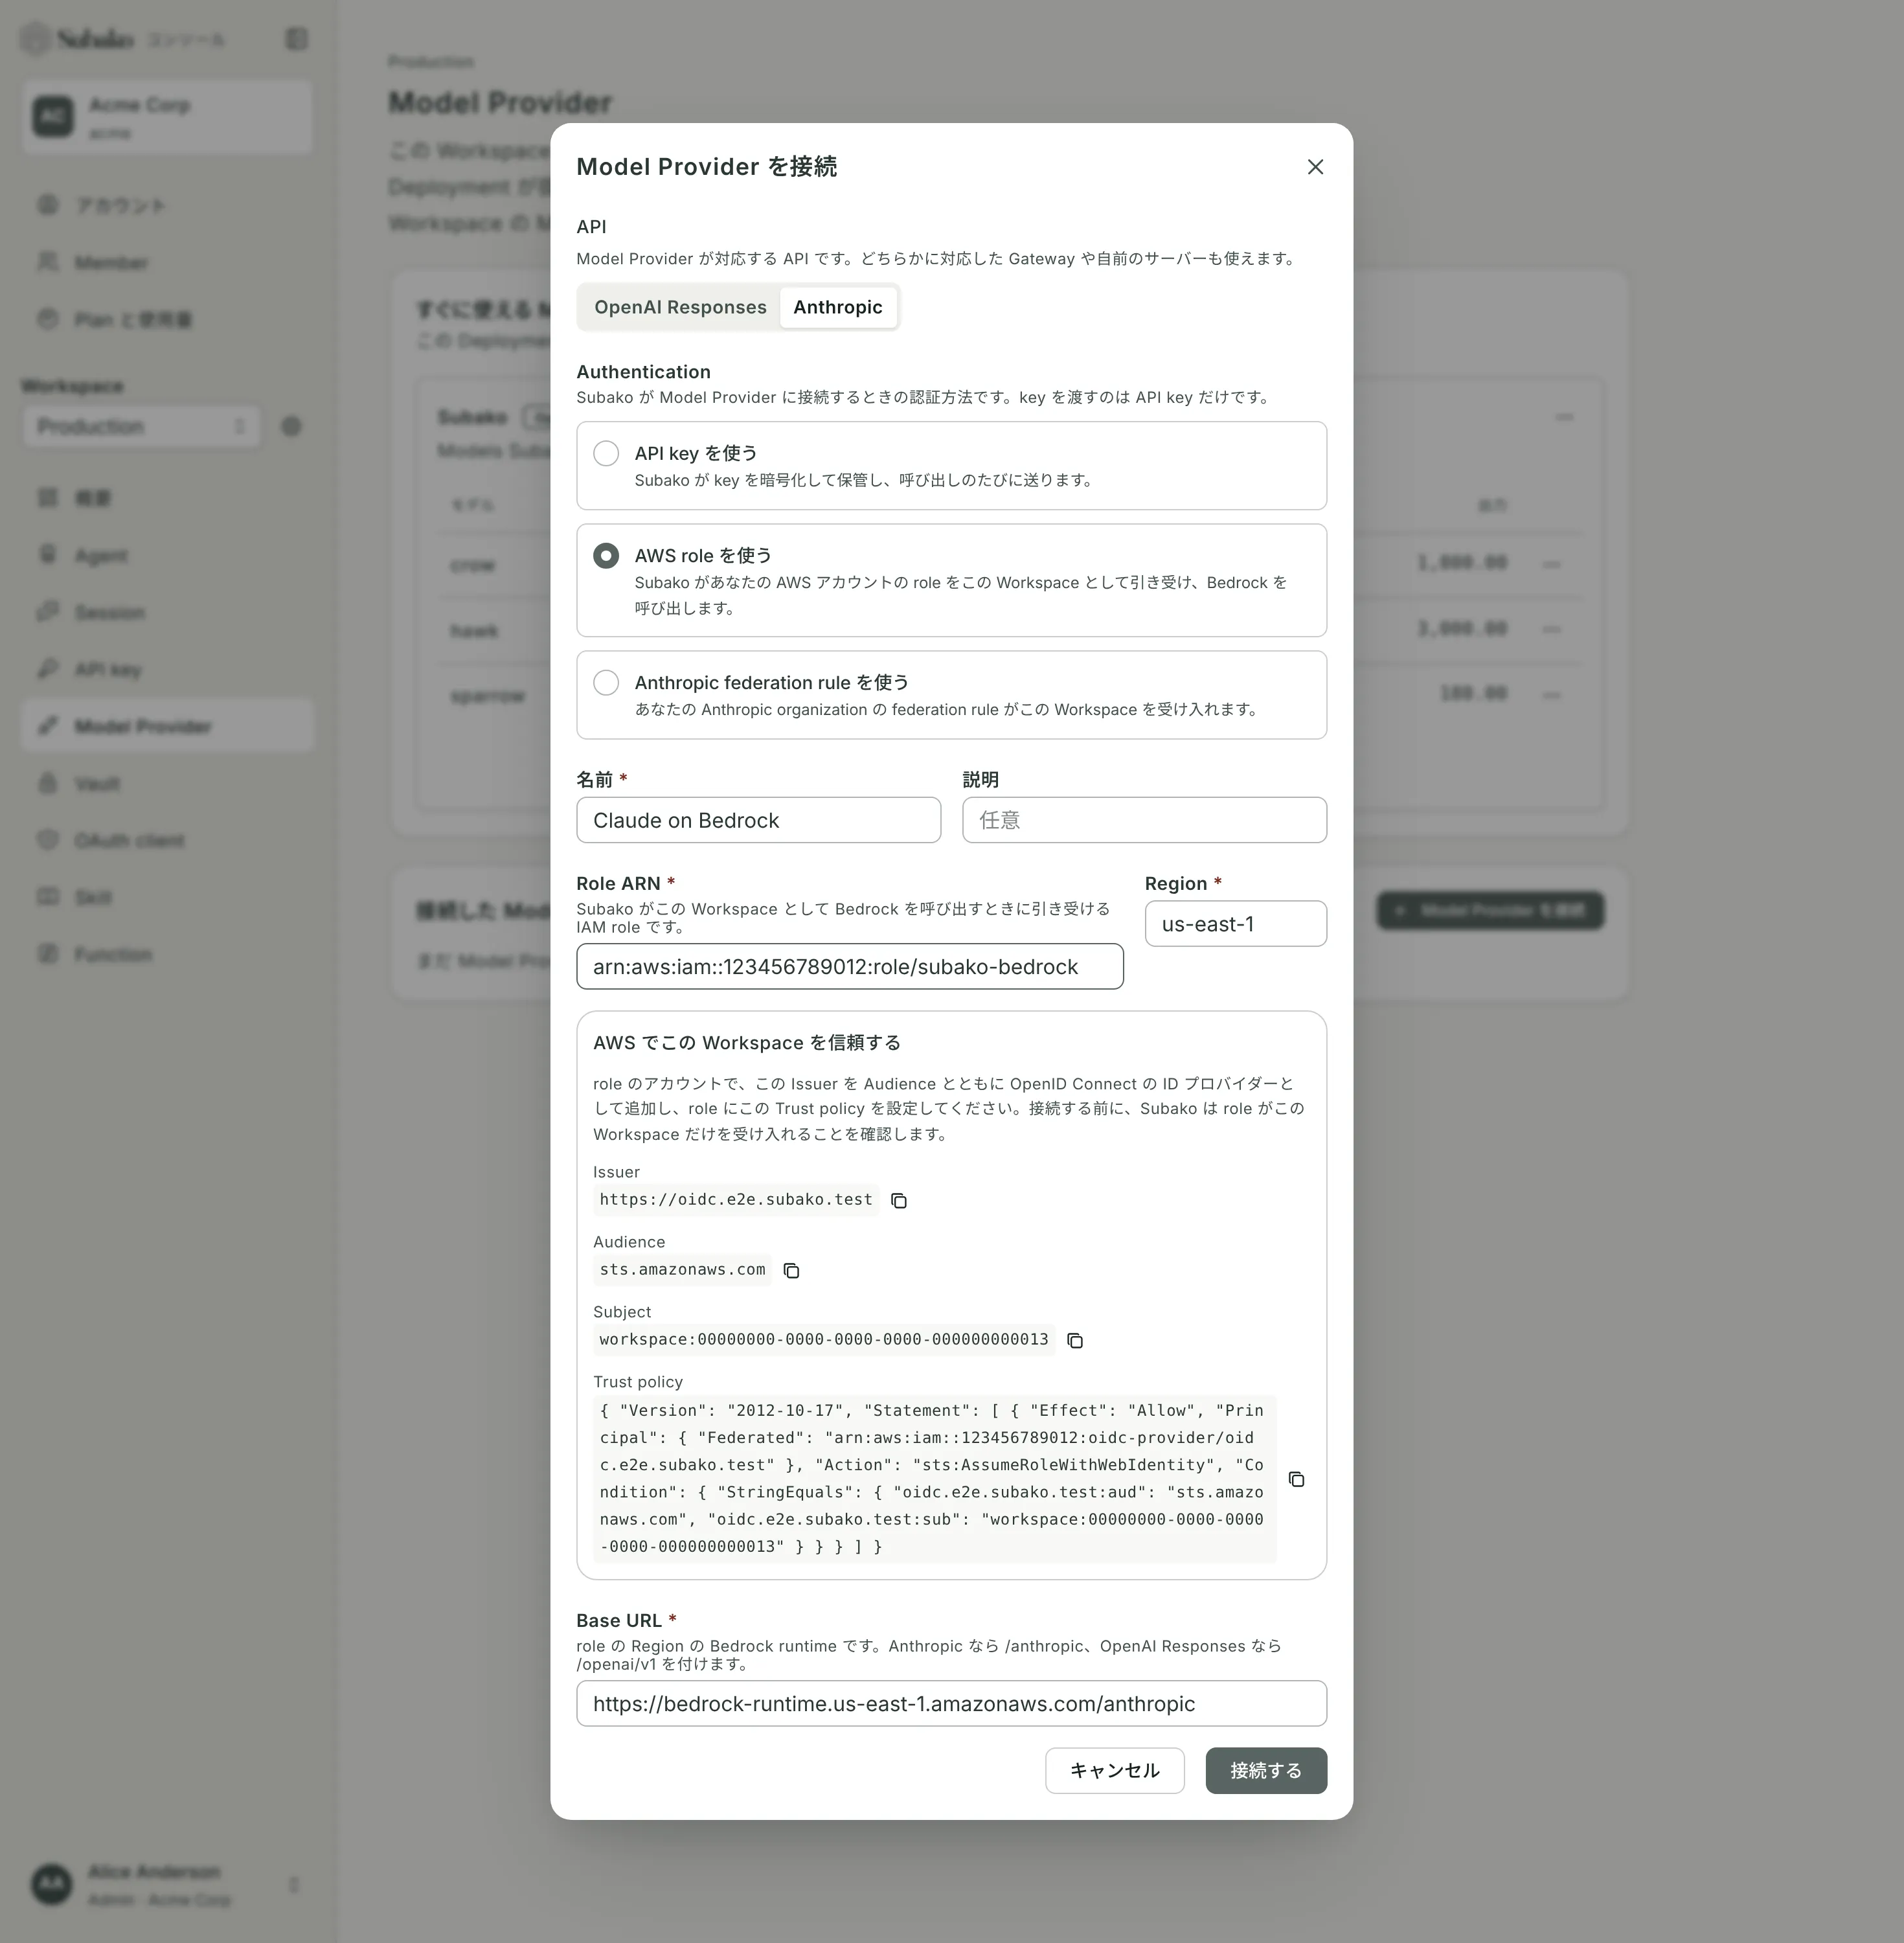
| 値 | 内容 |
|---|---|
| Issuer | Deployment の OpenID Connect の Issuer です (例: https://oidc.us.cloud.subako.ai)。 |
| Audience | sts.amazonaws.com です。 |
| Subject | workspace: に続けてこの Workspace の ID を付けたものです。この Workspace だけを指します。 |
| Trust policy | role に設定する Trust policy です。上の値と、Role ARN のアカウントが埋め込まれています。 |
1. Issuer を登録する
IAM コンソールの ID プロバイダー で、種類が OpenID Connect のプロバイダーを追加し、プロバイダーの URL に Issuer を、Audience に Audience を入力します。信頼する Workspace がいくつあっても、1 つのアカウントにつき 1 回だけ登録すれば十分です。
2. role を作成する
Custom trust policy で role を作成し、ダイアログの Trust policy を貼り付けます。この Trust policy は、この Audience とこの Workspace の Subject に限って Issuer を受け入れます。
{
  "Version": "2012-10-17",
  "Statement": [
    {
      "Effect": "Allow",
      "Principal": { "Federated": "arn:aws:iam::123456789012:oidc-provider/oidc.us.cloud.subako.ai" },
      "Action": "sts:AssumeRoleWithWebIdentity",
      "Condition": {
        "StringEquals": {
          "oidc.us.cloud.subako.ai:aud": "sts.amazonaws.com",
          "oidc.us.cloud.subako.ai:sub": "<Subject 全体>"
        }
      }
    }
  ]
}
sub の条件は、ダイアログのとおり StringEquals で Subject 全体を指定してください。この条件がない場合や StringLike のようなパターンを使った場合は、ほかの Workspace も信頼してしまうため、Subako はその role を受け付けません。
role には、使いたいモデルを呼び出す権限だけを与えます。cross-region inference profile を使う場合は、profile と、その転送先のモデルの両方に権限が必要です。
{
  "Version": "2012-10-17",
  "Statement": [
    {
      "Effect": "Allow",
      "Action": ["bedrock:InvokeModel", "bedrock:InvokeModelWithResponseStream"],
      "Resource": [
        "arn:aws:bedrock:us-east-1:123456789012:inference-profile/us.anthropic.claude-sonnet-4-5-20250929-v1:0",
        "arn:aws:bedrock:*::foundation-model/anthropic.claude-sonnet-4-5-20250929-v1:0"
      ]
    }
  ]
}
3. Model Provider を接続する
ダイアログに戻り、次の項目を入力します。
| 項目 | 内容 |
|---|---|
| API | Bedrock の Claude なら Anthropic、Bedrock の OpenAI 互換 API なら OpenAI Responses を選びます。 |
| Role ARN | 手順 2 で作成した role です (例: arn:aws:iam::123456789012:role/subako-bedrock)。 |
| Region | Bedrock を呼び出す Region です。既定値は us-east-1 です。 |
| Base URL | API と Region から自動で入力されます。Region の Bedrock runtime https://bedrock-runtime.{region}.amazonaws.com に、Anthropic なら /anthropic、OpenAI Responses なら /openai/v1 を付けたものです。 |
Base URL には、Region の Bedrock Mantle https://bedrock-mantle.{region}.api.aws に /anthropic または /v1 を付けたものも指定できます。Mantle は、openai.gpt-oss-120b のように runtime が対応していないモデルでも Responses API を提供します。Mantle の Responses API には、Region の default project arn:aws:bedrock:{region}:{account}:project/default に対する bedrock:InvokeModel も必要です。どちらのホストも role の Region と一致している必要があります。
接続する前に、Subako は role がこの Workspace だけを信頼していることを確認します。そうでなければ Model Provider は接続されません。ID プロバイダーか Trust policy を直してから、もう一度接続してください。
Agent のバージョンでは、Bedrock 自身のモデル ID でモデルを指定します (例: us.anthropic.claude-sonnet-4-5-20250929-v1:0)。
ターミナルからは、subako model-provider workload-identity で信頼すべき値を表示し、subako model-provider create に --aws-role-arn と --aws-region を付けて Model Provider を接続できます。
アクセスを変更する、取り消す
Model Provider の 詳細 には、role と Region が表示されます。差し替える key はないため、別の role を使うには新しい Model Provider を接続します。編集 では、これまでどおり名前や Base URL を変更できます。
role の Trust policy からこの Workspace を外すと、1 時間以内に Model Provider の呼び出しは失敗するようになり、信頼を戻すまで失敗し続けます。すぐに止めたい場合は、IAM で role の Revoke active sessions も実行します。
Claude API を Anthropic federation rule で使う
自分の Anthropic organization の Claude API にも、Anthropic の Workload Identity Federation を使って key なしで接続できます。あなたの organization に Subako の Issuer を登録し、organization 内の federation rule がこの Workspace を service account として受け入れるように設定します。key を渡す必要はなく、アクセスは Claude Console でいつでも取り消せます。
Model Provider を接続 で API に Anthropic を選び、Authentication で Anthropic federation rule を使う を選びます。Base URL は https://api.anthropic.com に固定されます。Anthropic でこの Workspace を信頼する に、organization に設定すべき値が表示されます。
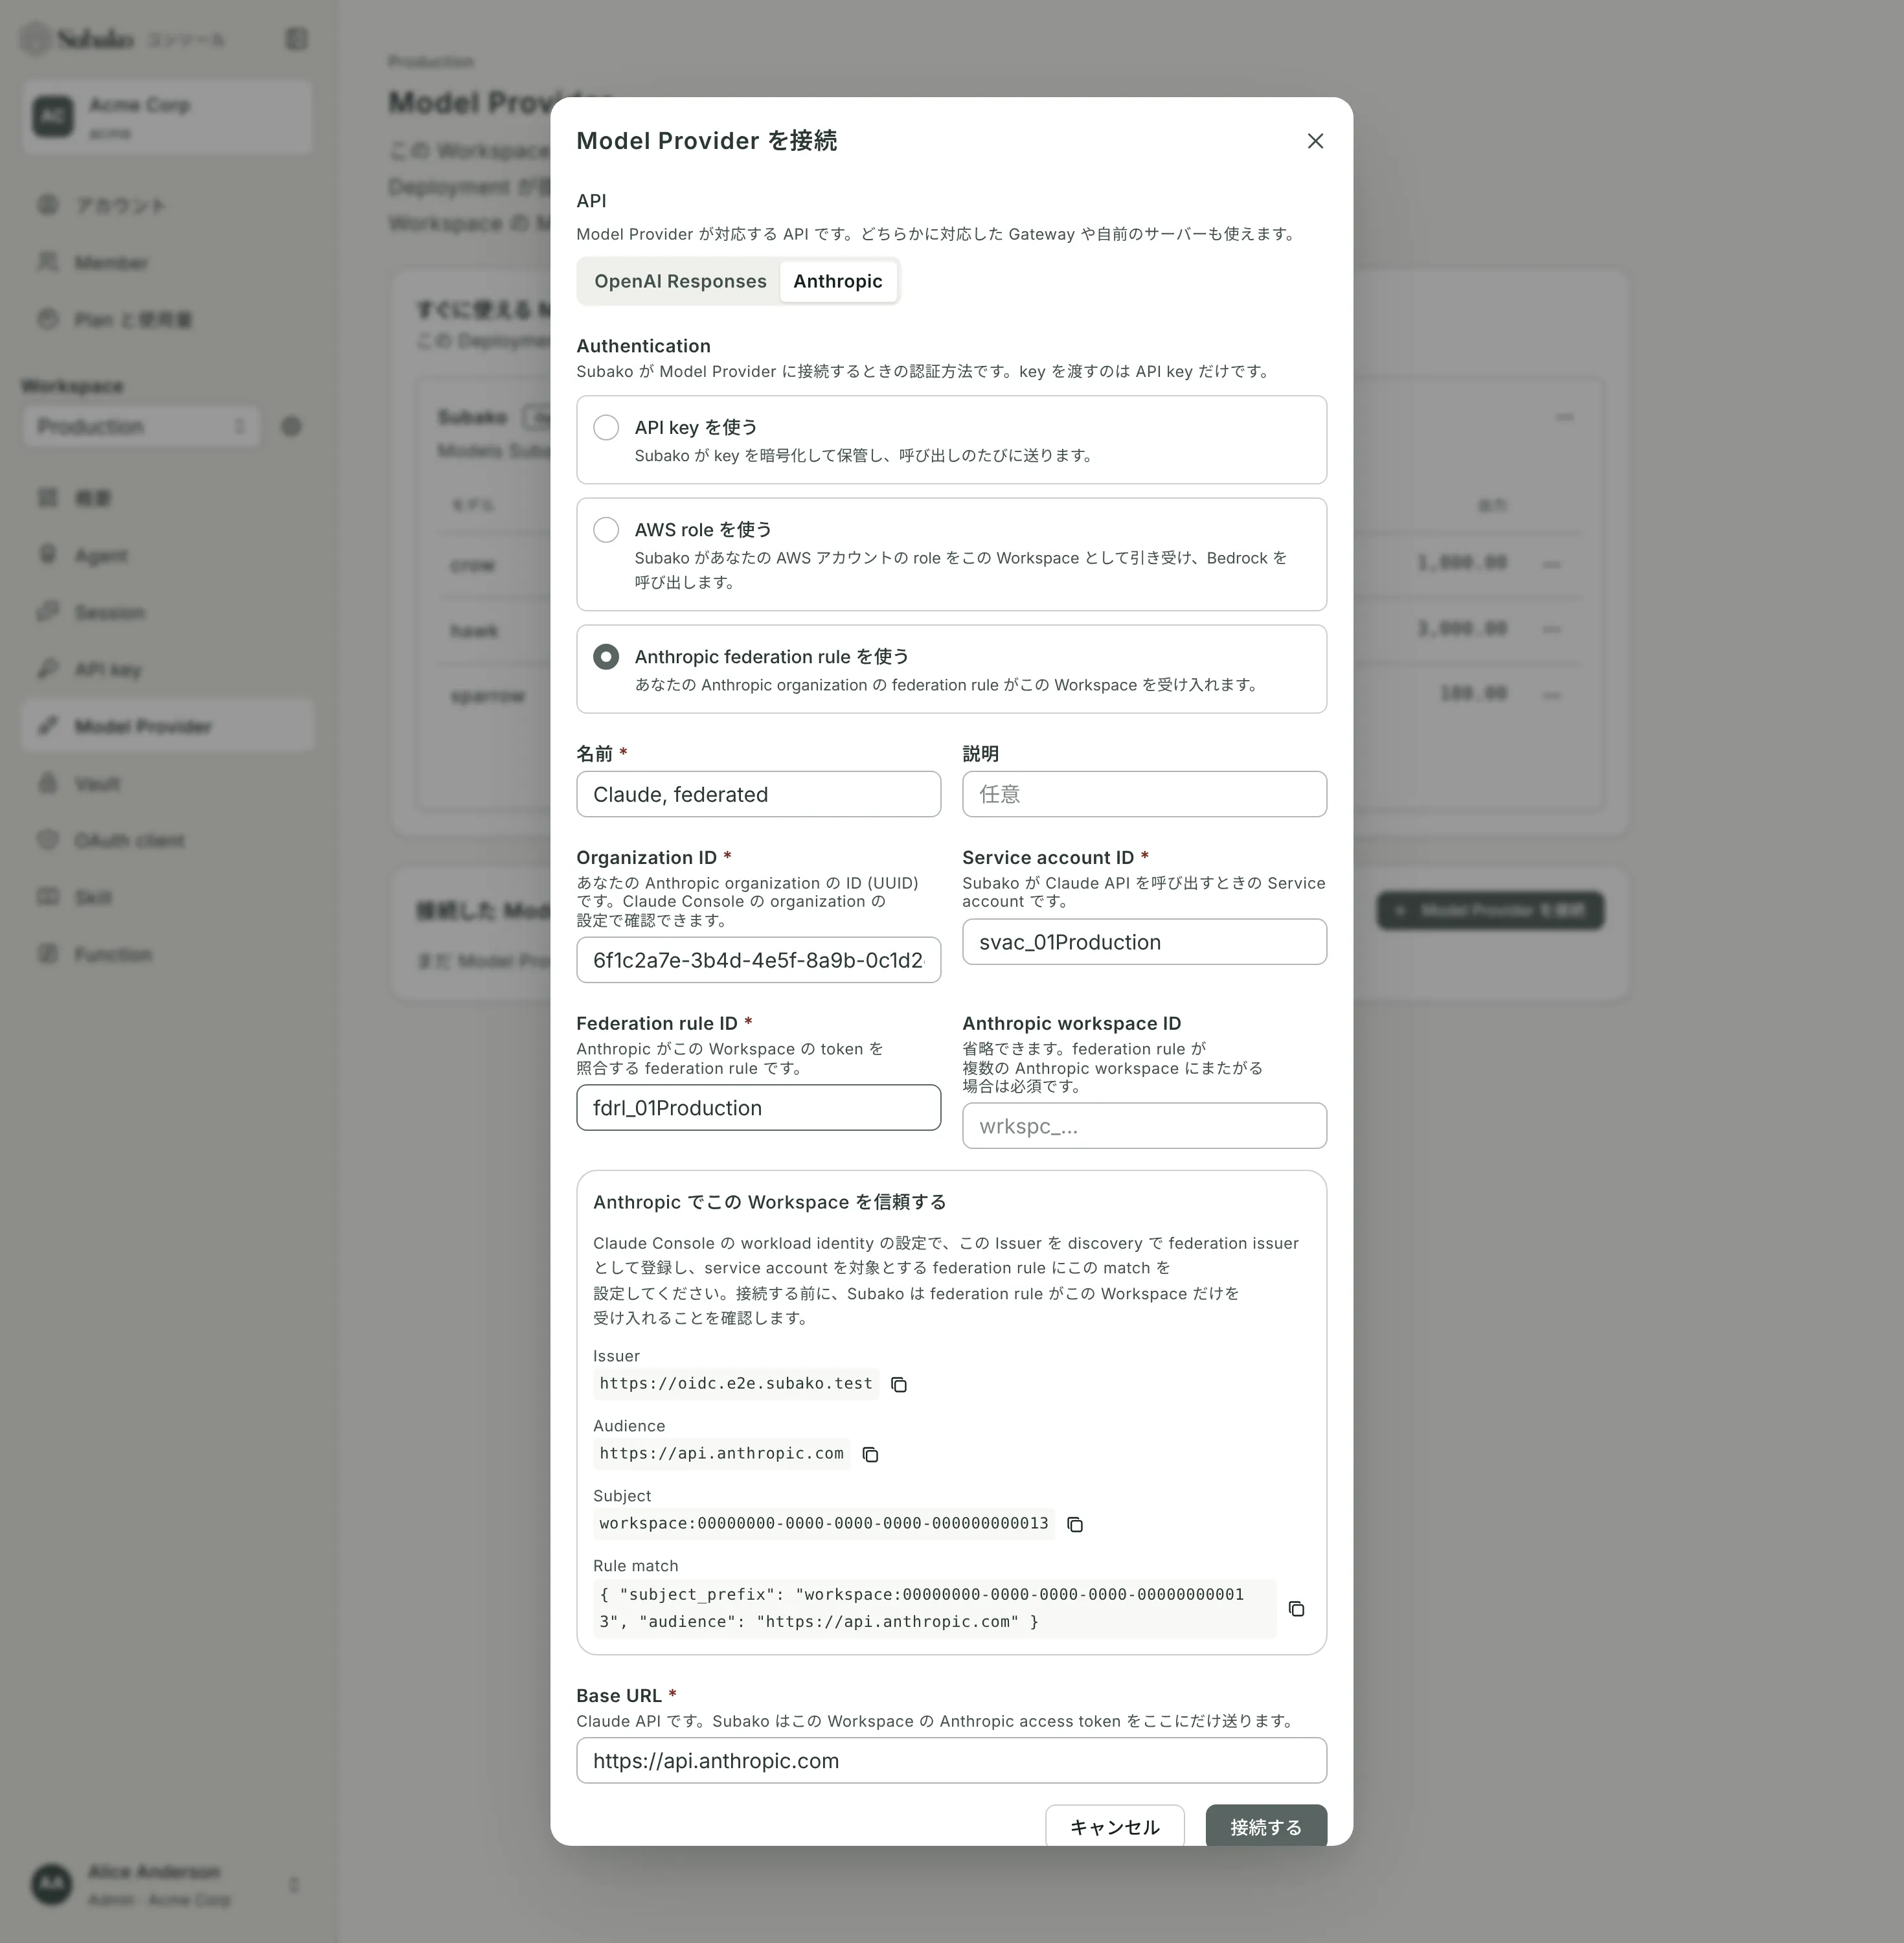
| 値 | 内容 |
|---|---|
| Issuer | Deployment の OpenID Connect の Issuer です (例: https://oidc.us.cloud.subako.ai)。 |
| Audience | https://api.anthropic.com です。 |
| Subject | workspace: に続けてこの Workspace の ID を付けたものです。この Workspace だけを指します。 |
| Rule match | federation rule の match です。subject_prefix に Subject 全体を、audience に Audience を指定します。 |
1. Issuer を登録し、rule を作成する
Claude Console の Workload identity を開き、Connect workload から Custom OIDC を選びます。Anthropic organization の admin か owner の権限が必要です。
- Issuer: ダイアログの Issuer を入力し、JWKS source は
discoveryのままにします。 - Match:
subject_prefixに、末尾に*を付けずに Subject 全体を、audienceに Audience を指定します。 - Service account: 呼び出しを行う service account です。呼び出しの rate limit と使用量を計上したい Anthropic workspace の member である必要があります。すべての service account は organization の default workspace の member です。
- Scope: wizard の既定値の
workspace:developer、またはworkspace:inferenceを選びます。 - Token lifetime: 10 分以上にします。
末尾が * の subject_prefix はほかの Workspace も受け入れてしまうため、Subako はそのような rule を受け付けません。
wizard が作成した rule の ID (fdrl_...) と service account の ID (svac_...)、そして Claude Console の organization の設定にある organization の ID (UUID) を控えておきます。
2. Model Provider を接続する
ダイアログに戻り、次の項目を入力します。
| 項目 | 内容 |
|---|---|
| Organization ID | Anthropic organization の ID です。 |
| Service account ID | 手順 1 の service account です (svac_...)。 |
| Federation rule ID | 手順 1 の rule です (fdrl_...)。 |
| Anthropic workspace ID | 省略できます。呼び出しを行う Anthropic workspace です (wrkspc_...)。rule が複数の Anthropic workspace にまたがる場合にだけ必要です。 |
接続する前に、Subako は rule がこの Workspace だけを受け入れることを確認します。そうでなければ Model Provider は接続されません。Issuer か rule を直してから、もう一度接続してください。Anthropic のエラーは Authentication failed としか言いませんが、Workload identity の authentication history に一致しなかった内容が表示されます。
Agent のバージョンでは、Claude API 自身のモデル ID でモデルを指定します (例: claude-sonnet-5)。
ターミナルからは、subako model-provider workload-identity で設定すべき値を表示し、subako model-provider create に --anthropic-organization-id、--anthropic-service-account-id、--anthropic-federation-rule-id (必要なら --anthropic-workspace-id も) を付けて Model Provider を接続できます。
アクセスを変更する、取り消す
Model Provider の 詳細 には、rule、service account、organization、Anthropic workspace が表示されます。差し替える key はないため、別の rule を使うには新しい Model Provider を接続します。編集 では、これまでどおり名前を変更できます。
rule を変更するかアーカイブすると、10 分以内に Model Provider の呼び出しは失敗するようになり、rule がこの Workspace を再び受け入れるまで失敗し続けます。
OpenAI API を OpenAI の ID プロバイダーで使う
自分の OpenAI organization の OpenAI API にも、OpenAI の workload identity federation を使って key なしで接続できます。あなたの organization の workload identity の ID プロバイダーが Subako の Issuer を信頼し、その ID プロバイダーの mapping がこの Workspace を service account に結び付けます。key を渡す必要はなく、アクセスは OpenAI organization 側でいつでも取り消せます。
Model Provider を接続 で API に OpenAI Responses を選び、Authentication で OpenAI の ID プロバイダーを使う を選びます。Base URL は https://api.openai.com/v1 に固定されます。OpenAI でこの Workspace を信頼する に、organization に設定すべき値が表示されます。
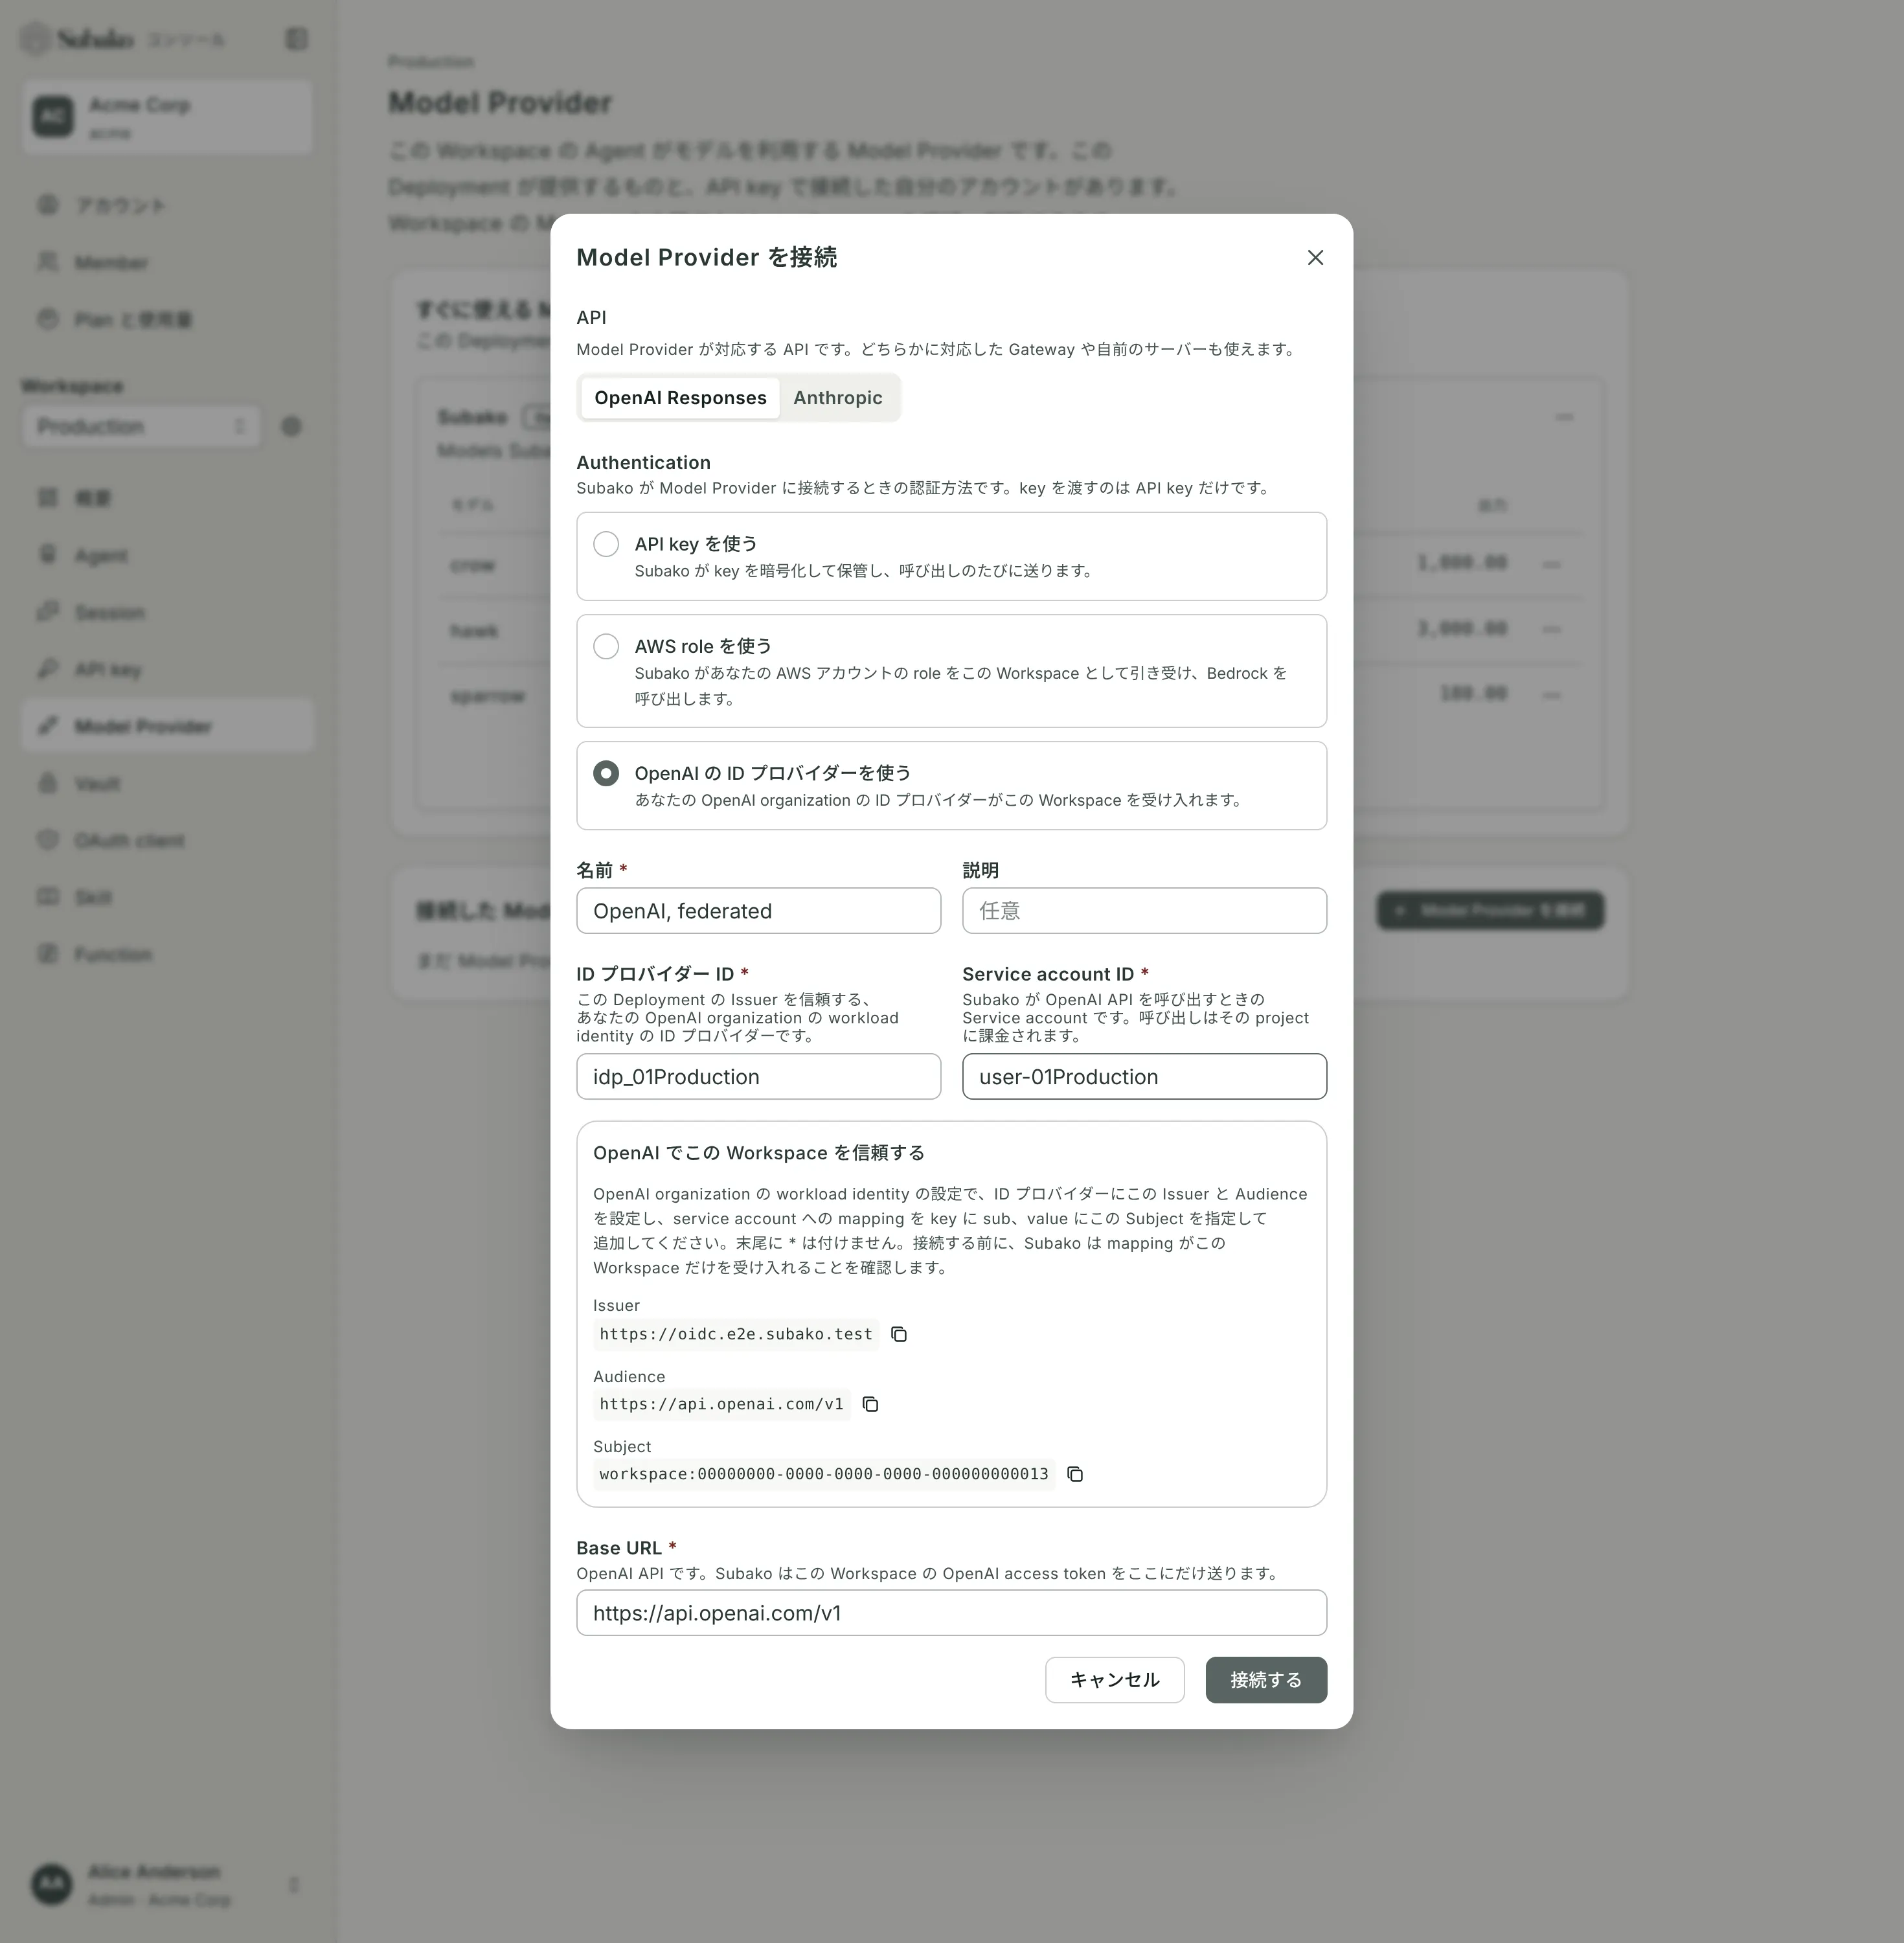
| 値 | 内容 |
|---|---|
| Issuer | Deployment の OpenID Connect の Issuer です (例: https://oidc.us.cloud.subako.ai)。 |
| Audience | https://api.openai.com/v1 です。 |
| Subject | workspace: に続けてこの Workspace の ID を付けたものです。この Workspace だけを指します。 |
1. ID プロバイダーと mapping を作成する
OpenAI Platform の Organization settings から Security を開き、Workload identity provider を追加します。
- OIDC issuer URL: ダイアログの Issuer を入力します。
- Audience: Audience をそのまま入力します。完全に一致している必要があります。
- 鍵の検証: OIDC discovery のままにします。
作成した ID プロバイダーに、mapping を追加します。
- Key に
subを、Value に末尾に*を付けずに Subject 全体を指定します。 - Project: 呼び出しを課金したい project です。
- Service account: 呼び出しを行う service account です。その project で新しく作成するか、既存のものを選びます。
- Permissions: Responses API に必要な権限を指定します。空欄にすると service account 自身の権限が使われます。
末尾が * の Value はほかの Workspace も受け入れてしまうため、Subako はそのような mapping を受け付けません。
ID プロバイダーの ID (idp_...) と service account の ID を控えておきます。
2. Model Provider を接続する
ダイアログに戻り、次の項目を入力します。
| 項目 | 内容 |
|---|---|
| ID プロバイダー ID | 手順 1 の ID プロバイダーです (idp_...)。 |
| Service account ID | mapping が結び付ける service account です。 |
接続する前に、Subako は mapping がこの Workspace だけを受け入れることを確認します。そうでなければ Model Provider は接続されず、エラーに一致しなかった内容が表示されます。ID プロバイダーか mapping を直してから、もう一度接続してください。
Agent のバージョンでは、OpenAI API 自身のモデル ID でモデルを指定します (例: gpt-5)。
ターミナルからは、subako model-provider workload-identity で設定すべき値を表示し、subako model-provider create に --openai-identity-provider-id と --openai-service-account-id を付けて Model Provider を接続できます。
アクセスを変更する、取り消す
Model Provider の 詳細 には、ID プロバイダーと service account が表示されます。差し替える key はないため、別の ID プロバイダーや service account を使うには新しい Model Provider を接続します。編集 では、これまでどおり名前を変更できます。
mapping を無効にするか変更すると、1 時間以内に Model Provider の呼び出しは失敗するようになり、mapping がこの Workspace を再び受け入れるまで失敗し続けます。
Agent で選ぶ
バージョンの編集画面 では、Model Provider が Platform が提供 と この Workspace で接続 に分けて表示されます。Platform の Model Provider では、価格が設定されたモデルの中から選びます。自分の Model Provider では、その API が受け付ける形式でモデルの ID を入力します (例: claude-sonnet-5)。モデルの ID が確認されるのは公開時ではなく、Session が初めてそのモデルを呼び出したときです。
モデルの設定項目は、Model Provider の用語に合わせて表示されます。Anthropic のモデルでは Thinking と Effort、OpenAI Responses のモデルでは Reasoning effort を設定し、どちらのモデルでも 出力の上限 と Context window を設定します。